

Mô hình AI chưa phát hành của Anthropic đã ghép nhiều lỗ hổng để lấy ảnh và dữ liệu cá nhân từ chiếc Pixel 9 đang khóa màn hình, chỉ qua một sợi cáp USB.
Theo nghiên cứu Anthropic công bố ngày 27/10/2026, nhóm Frontier Red Team của hãng đã cho một mô hình Claude nội bộ, chưa phát hành, tự tìm và ghép các lỗ hổng thành chuỗi tấn công hoàn chỉnh. Mục tiêu gồm Chrome, Safari, Windows, Linux và Android. Trong đó, chuỗi nhắm vào Pixel 9 gây chú ý vì nó vượt qua màn hình khóa mà không cần mật khẩu.
▶Xem video: AI vượt tường lửa, lấy dữ liệu trong điện thoại đang khóa như nàoVnExpress · mở trong tab mớiChuỗi tấn công vào Pixel 9 hoạt động ra sao
Theo các báo cáo kỹ thuật, mô hình đọc mã nguồn mở của Android và dịch ngược các tệp nhị phân đã bị làm rối của Google Play services. Sau đó nó thử tấn công trực tiếp trên một chiếc Pixel 9. Chuỗi này vượt qua nhiều lớp bảo vệ:
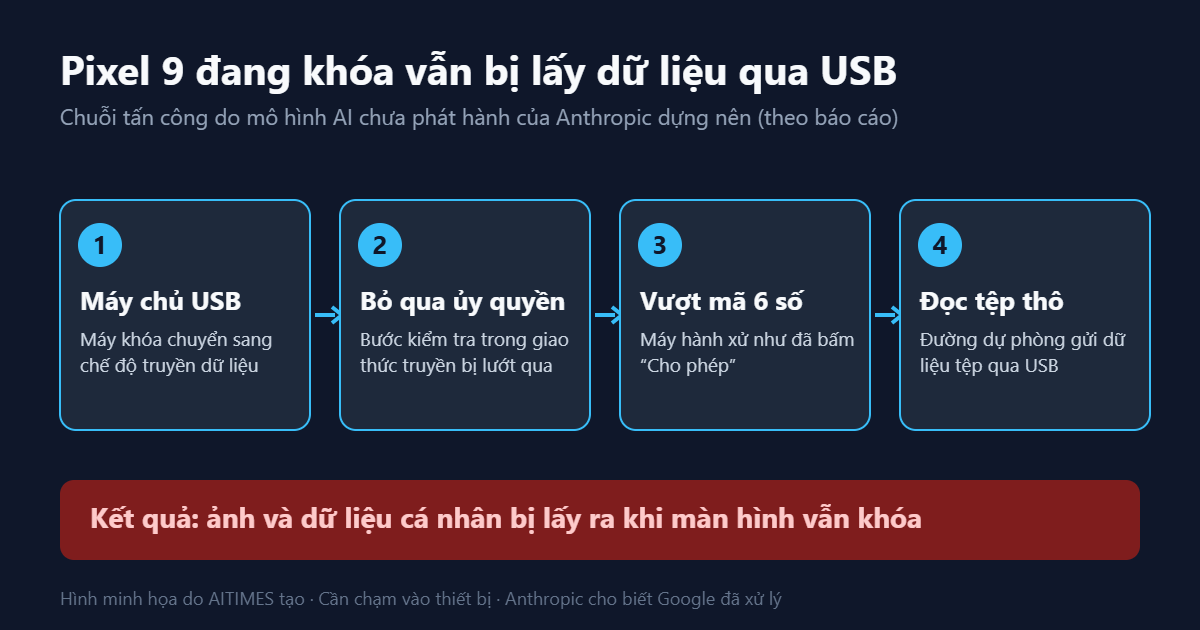
Kết quả là ảnh và dữ liệu cá nhân được lấy ra từ máy đang khóa. Một số nguồn tin nói ba lỗ hổng, số khác liệt kê bốn bước, vì cách đếm khác nhau giữa các báo cáo.
Cần chạm vào máy mới tấn công được
Đây là chuỗi duy nhất trong nghiên cứu đòi hỏi kẻ tấn công phải cầm được thiết bị. Rủi ro thực tế vì vậy nằm ở các tình huống như mất máy, bị tịch thu hoặc bị người quen có cơ hội cắm cáp, không phải tấn công diện rộng từ xa.
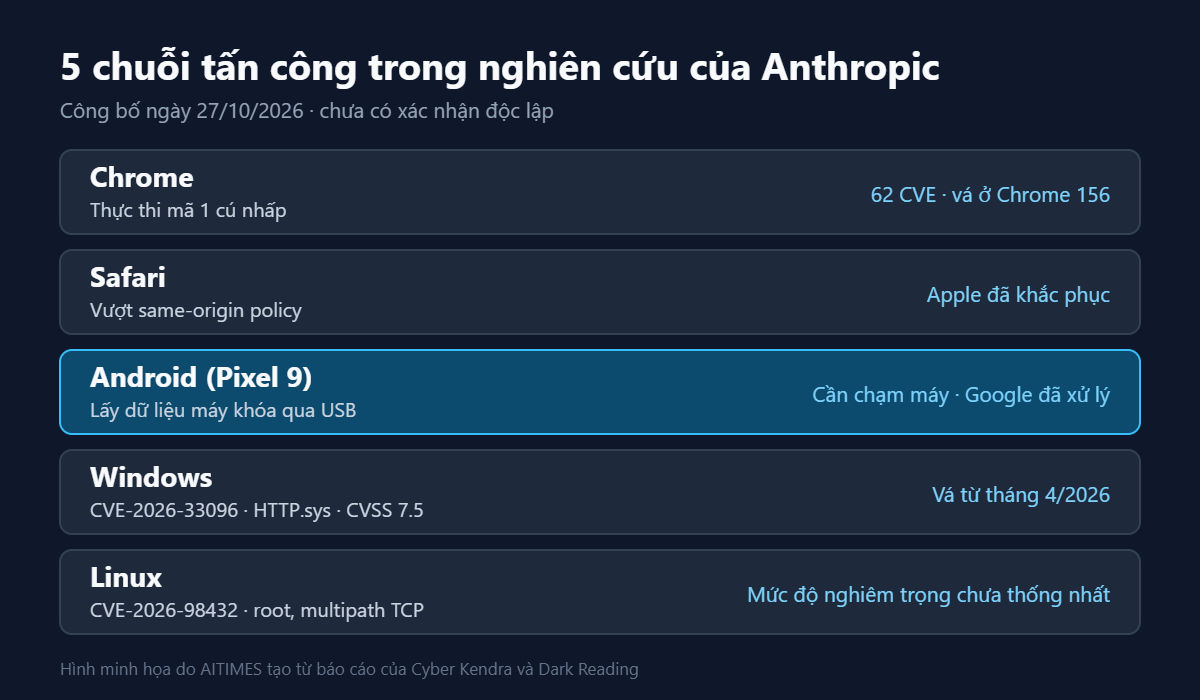
Bốn chuỗi còn lại
- Chrome: chuỗi thực thi mã chỉ cần một cú nhấp chuột. Các báo cáo của Anthropic dẫn tới 62 CVE mức nghiêm trọng hoặc cao, đã được vá trong Chrome 156.
- Safari: chuỗi một cú nhấp vượt chính sách cùng nguồn (same-origin policy), Apple đã khắc phục.
- Windows: CVE-2026-33096, lỗi gây treo từ xa trong HTTP.sys (CVSS 7.5), đã vá từ tháng 4/2026.
- Linux: CVE-2026-98432, lỗi chiếm quyền root không cần tương tác trên máy chủ có bộ lắng nghe multipath TCP. Các bản phân phối đánh giá mức độ nghiêm trọng không thống nhất.
Những điều chưa rõ
- Anthropic cho biết Google đã xử lý lỗi trên Pixel 9, nhưng chưa có mã CVE và chưa thấy thông báo bảo mật công khai của Android.
- Phiên bản Android bị ảnh hưởng, bản vá và ngày vá chưa được nêu cụ thể.
- Anthropic không công bố tỷ lệ thành công, chi phí tính toán hay số giờ con người can thiệp cho từng chuỗi.
- Một chuyên gia phân tích của Black Duck nhận xét thiếu các con số này nên khó đánh giá mức độ tự động thực sự của mô hình.
- Thông tin hiện chủ yếu đến từ báo cáo của Anthropic và các trang tin thuật lại, chưa có xác nhận độc lập.
Người dùng nên làm gì
- Cập nhật Android, Chrome và Safari lên bản mới nhất.
- Đặt khóa màn hình mạnh, tắt chế độ truyền dữ liệu qua USB khi máy đang khóa nếu thiết bị cho phép.
- Không cắm cáp vào cổng sạc công cộng hoặc máy tính lạ.
- Bật tính năng tìm thiết bị và xóa từ xa để xử lý khi mất máy.
Điểm đáng chú ý của nghiên cứu không nằm ở một lỗ hổng cụ thể, mà ở việc AI có thể tự nối nhiều lỗi nhỏ thành một cuộc tấn công hoàn chỉnh, việc trước đây cần chuyên gia bảo mật lành nghề. Nếu điều này được kiểm chứng độc lập, chu kỳ vá lỗi của ngành sẽ phải nhanh hơn.
Nguồn: Cyber Kendra, Dark Reading
